近日披露的兩項 PHP 嚴重安全漏洞,再次引起企業及機構對網站維護的關注。PHP 官方已於 2026 年 10 月 21 日發布安全更新,修補 CVE-2026-109618 及 CVE-2026-109619。這些漏洞在特定條件下可能讓未經身份驗證的攻擊者遠端執行程式碼,影響網站及伺服器安全。PHP 官方安全公告
美國國家安全局(NSA)亦於同日發布公告,建議機構盡快盤點使用 PHP 的系統及服務,優先套用相關修補。如未能即時更新,則建議暫時將受影響系統下線,直至相關風險獲妥善處理。NSA 官方安全公告
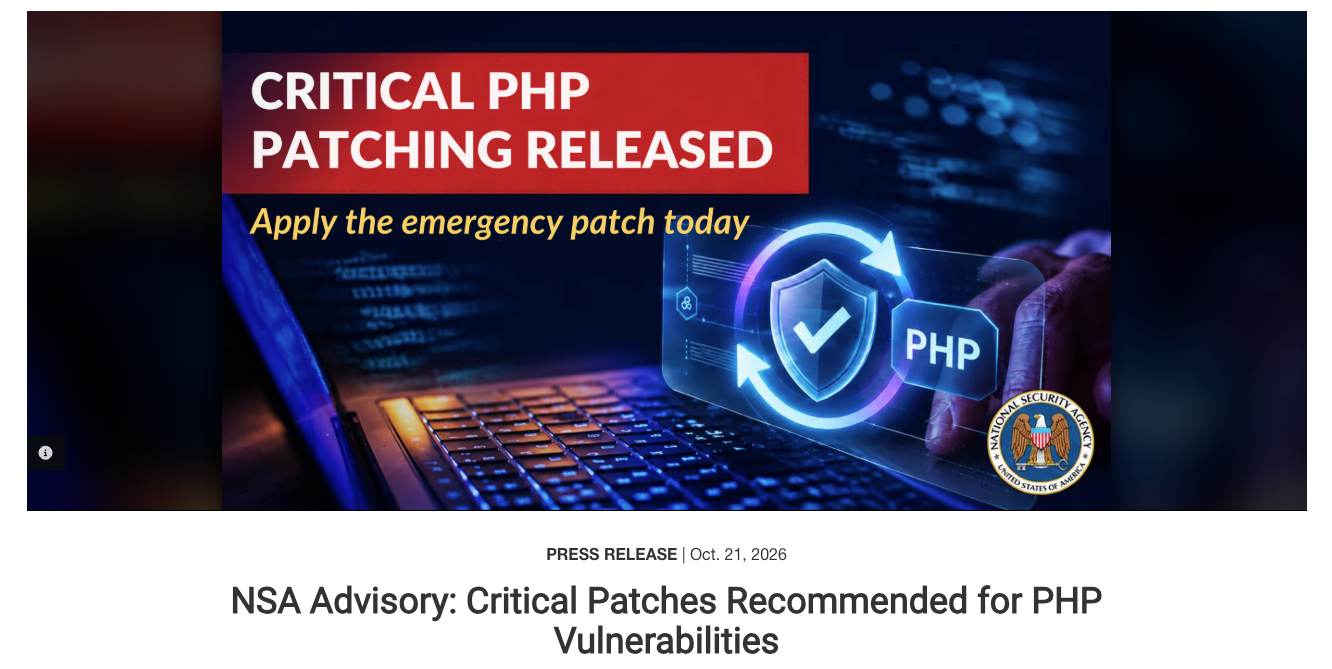
圖:NSA 於 2026 年 10 月 21 日發布 PHP 安全公告,建議機構優先修補受影響系統。圖片來源:NSA 官方網站。
對網站負責人而言,首要工作是確認網站實際使用的 PHP 完整版本。單憑「使用 PHP 8」或「網站仍能正常開啟」,並不足以判斷是否已完成修補。
截至 2026 年 10 月 23 日,PHP 官方列出的本次漏洞修補版本及各分支安全支援期限如下:
| PHP 分支 | 本次漏洞最低已修補版本 | 官方安全支援至 |
|---|---|---|
| PHP 8.2 | 8.2.35 | 2026 年 12 月 31 日 |
| PHP 8.3 | 8.3.36 | 2027 年 12 月 31 日 |
| PHP 8.4 | 8.4.27 | 2028 年 12 月 31 日 |
| PHP 8.5 | 8.5.12 | 2029 年 12 月 31 日 |
版本資料參考 PHP 官方漏洞公告及官方支援期限。
上述版本代表已包含針對今次兩項漏洞的修補。機構應按網站相容性,採用所選分支最新的穩定修訂版本,並持續跟進後續安全更新。完成今次修補亦不代表網站所有安全風險已被排除。
使用 PHP 8.1 或更早版本的機構,應特別留意升級安排,因為這些分支已結束 PHP 官方常規支援。部分作業系統或長期支援供應商會將修補套用至較舊版本套件,因此應向供應商確認兩項漏洞是否已獲修補,並同步規劃遷移至仍受支援的版本。PHP 官方更新指引
選擇升級版本時,亦應考慮支援期限。以 PHP 8.2 為例,其官方安全支援將於 2026 年底結束;仍使用此分支的機構,宜在處理今次更新的同時,規劃後續版本遷移。PHP 官方支援期限
FreeComm 提供網站安全更新及維護服務,協助企業及機構檢視 PHP 版本與託管環境,評估修補及升級需要,並按網站的功能、相容性及營運要求安排更新。
服務可包括版本檢視、升級相容性評估、備份及回復安排,以及與託管服務供應商協調修補工作。更新後,團隊亦可協助檢查網站主要頁面、表格及相關功能,並規劃後續維護,讓安全更新成為網站日常管理的一部分。
如欲確認網站的 PHP 更新需要,或了解網站安全更新及維護服務,歡迎電郵至 info@freecomm.com,與 FreeComm 團隊聯絡。